Se você utiliza um celular Android, provavelmente está acostumado a instalar aplicativos de diferentes maneiras.
A opção mais conhecida é a Google Play Store.
Mas o Android sempre ofereceu outra possibilidade importante: instalar aplicativos manualmente por meio de arquivos APK.
Essa prática é conhecida como sideloading.
Ela permite, por exemplo, instalar um aplicativo baixado diretamente do site do desenvolvedor, utilizar uma loja alternativa ou testar uma versão experimental que ainda não está disponível na Play Store.
Essa liberdade, porém, está passando por uma mudança importante.
A partir de 30 de setembro de 2026, o Google começou a aplicar novas proteções de verificação de desenvolvedores em Brasil, Indonésia, Singapura e Tailândia.
A mudança faz parte do programa Android Developer Verification.
O objetivo declarado é dificultar que criminosos utilizem identidades anônimas ou descartáveis para distribuir aplicativos maliciosos, golpes e outros softwares prejudiciais.
Mas existe uma questão que interessa especialmente aos usuários brasileiros:
isso significa que o Android vai impedir a instalação de qualquer APK baixado fora da Play Store?
A resposta é mais complexa.
E entender essa diferença é fundamental.
O que é a verificação de desenvolvedores do Android?
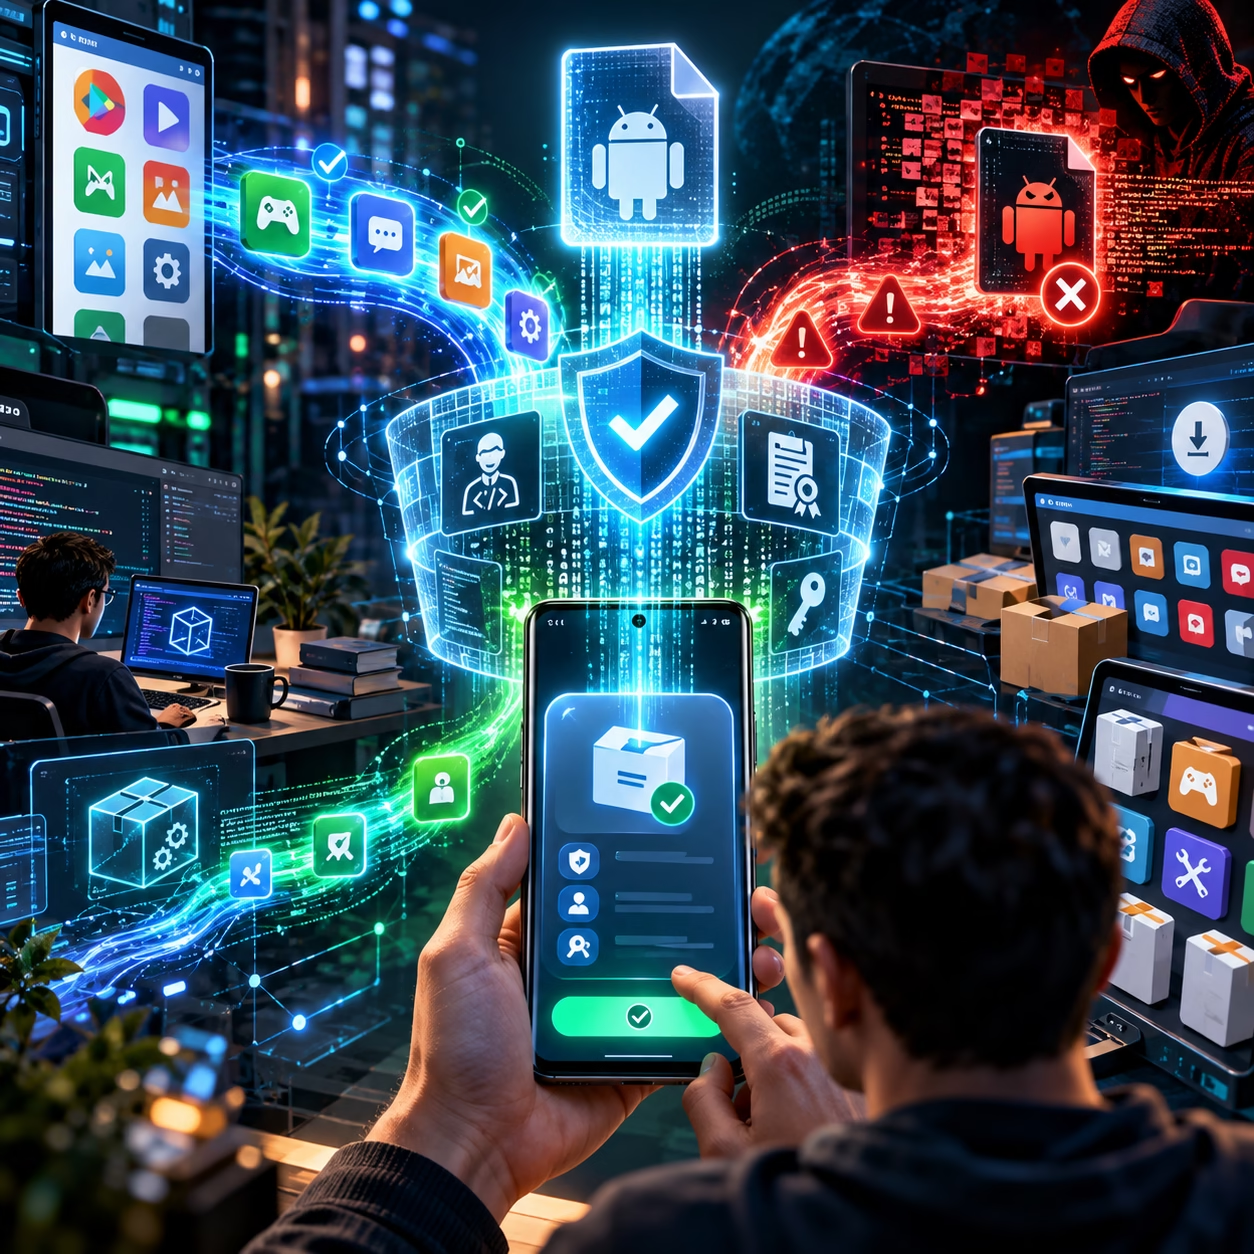
O Android Developer Verification é um sistema criado para associar aplicativos Android a desenvolvedores cuja identidade foi verificada.
A lógica é relativamente simples.
Hoje, alguém pode criar um aplicativo, gerar um APK e distribuí-lo pela internet.
Dependendo da situação, o usuário pode instalar esse arquivo sem que exista uma identidade verificável associada ao responsável.
Isso cria uma oportunidade para criminosos distribuírem aplicativos maliciosos e desaparecerem rapidamente.
Com a nova estrutura, o Google pretende criar uma camada adicional de confiança:
aplicativo → desenvolvedor identificado → distribuição registrada.
A empresa começou a disponibilizar o processo de verificação para desenvolvedores em 2026 e informou que milhões de aplicativos já haviam sido registrados antes do início da aplicação das proteções aos usuários.
Por que o Google está fazendo isso?
O principal argumento é segurança.
Aplicativos maliciosos podem ser utilizados para:
- roubar senhas;
- capturar informações bancárias;
- acessar mensagens;
- aplicar golpes;
- instalar malware;
- espionar usuários;
- exibir publicidade abusiva;
- roubar dados pessoais.
O problema fica maior quando um criminoso pode simplesmente criar uma nova identidade, publicar outro aplicativo e continuar a operação.
A verificação de identidade dificulta esse processo.
O próprio Google afirma que o objetivo é tornar mais difícil para agentes mal-intencionados distribuir aplicativos nocivos enquanto se escondem atrás do anonimato.
O que mudou no Brasil em 30 de setembro?
A partir de 30 de setembro de 2026, começou a primeira fase de aplicação das novas proteções.
O Brasil foi escolhido, junto com:
- Indonésia;
- Singapura;
- Tailândia.
A primeira etapa envolve aparelhos Android certificados e determinados canais de distribuição de aplicativos.
Entre as lojas incluídas estão:
- Google Play;
- Samsung Galaxy Store;
- HONOR App Market;
- OPPO App Market;
- vivo V-Appstore;
- Xiaomi GetApps;
- Transsion Palm Store.
Então a Play Store mudou?
Para a maioria das pessoas, provavelmente não haverá uma mudança perceptível.
Quem baixa aplicativos normalmente pela Google Play continuará utilizando o processo tradicional.
A diferença aparece principalmente quando o usuário tenta instalar um aplicativo associado a um desenvolvedor que não esteja registrado ou verificado dentro do novo sistema.
É aí que entram as novas proteções.
O que é um APK?
APK significa Android Package Kit.
É o formato utilizado para distribuir e instalar aplicativos Android.
Quando você instala um aplicativo pela Play Store, normalmente não precisa pensar no APK.
A loja cuida da distribuição.
Mas quando você baixa um aplicativo diretamente de um site, pode receber um arquivo .apk.
Esse arquivo pode ser instalado manualmente no aparelho.
O que é sideloading?
Sideloading é a instalação de um aplicativo por uma fonte diferente da loja oficial utilizada pelo dispositivo.
Por exemplo:
Play Store → instalação tradicional
ou:
site do desenvolvedor → APK → instalação manual
Também pode acontecer por:
- lojas alternativas;
- arquivos enviados por outra pessoa;
- plataformas de código aberto;
- repositórios;
- ferramentas de desenvolvimento.
O sideloading é uma das características historicamente associadas à flexibilidade do Android.
O Android está acabando com o sideloading?
Não exatamente.
Essa é uma das partes mais importantes para entender a mudança.
O Google não está simplesmente removendo a capacidade de instalar aplicativos externos.
Em vez disso, está adicionando mecanismos de verificação e aumentando as etapas necessárias para determinados aplicativos não registrados.
A empresa afirma que usuários avançados continuarão tendo caminhos para instalar aplicativos de desenvolvedores não verificados.
Portanto, é mais correto falar em:
sideloading com novas barreiras de segurança
do que em:
fim do sideloading.
O que acontece quando o aplicativo não é verificado?
A experiência depende do canal de distribuição e da situação do aplicativo.
Em determinadas situações, o sistema pode impedir a instalação diretamente.
Em outras, o usuário poderá passar por um processo adicional destinado a confirmar que realmente deseja instalar um aplicativo de desenvolvedor não verificado.
O objetivo é criar uma espécie de “freio” contra instalações feitas sob pressão.
Isso é especialmente relevante para golpes.
Por que colocar obstáculos na instalação pode ajudar contra golpes?
Imagine uma vítima recebendo uma ligação:
“Seu banco detectou um problema. Instale este aplicativo imediatamente.”
O criminoso envia um APK.
A vítima tenta instalar.
Em vez de uma instalação simples, o sistema apresenta avisos adicionais, solicita confirmação e pode impor uma espera.
Esse pequeno obstáculo pode ser suficiente para interromper o golpe.
O Google afirma que o fluxo avançado foi desenhado justamente para dificultar situações nas quais um criminoso esteja conduzindo a vítima, em tempo real, durante a instalação de software malicioso.
Existe uma espera de 24 horas?
Sim, existe um mecanismo de espera associado ao Advanced Flow para determinados cenários de instalação de aplicativos não verificados.
A proposta é que o usuário precise iniciar o processo, aguardar um período e depois confirmar novamente a decisão.
O objetivo é reduzir a eficácia de golpes nos quais o criminoso tenta manter a vítima sob pressão.
O Google descreveu esse mecanismo como uma etapa deliberada de segurança para usuários avançados.
Por que o Google não simplesmente bloqueia tudo?
Porque existem muitos usos legítimos para aplicativos distribuídos fora da Play Store.
Por exemplo:
- aplicativos de código aberto;
- versões de testes;
- ferramentas internas de empresas;
- aplicativos acadêmicos;
- projetos independentes;
- softwares experimentais;
- aplicativos distribuídos diretamente pelo desenvolvedor.
Um bloqueio absoluto prejudicaria também esses casos.
Por isso, o Google está tentando equilibrar:
segurança + liberdade de distribuição.
E os desenvolvedores independentes?
Aqui está uma das maiores mudanças.
Quem desenvolve aplicativos Android e distribui diretamente ao público precisará prestar mais atenção ao processo de verificação.
O Google criou o Android Developer Console para desenvolvedores que distribuem aplicativos fora do Google Play.
A ideia é permitir que o responsável pelo aplicativo registre sua identidade e associe seus aplicativos a uma conta verificada.
Desenvolvedor de APK precisa pagar?
Existe uma diferença importante entre os tipos de distribuição.
O Google anunciou contas de distribuição limitada voltadas especialmente a estudantes, entusiastas e desenvolvedores que precisam compartilhar aplicativos com um número limitado de dispositivos.
A empresa apresentou essa modalidade justamente para atender projetos pequenos e experimentais.
Portanto, não é correto dizer simplesmente:
“Google vai cobrar de todo mundo para instalar APK.”
A realidade é mais específica.
Existem diferentes modalidades e requisitos.
O que é distribuição limitada?
A ideia é permitir que desenvolvedores compartilhem aplicativos com um grupo restrito de dispositivos sem precisar seguir exatamente o mesmo processo destinado à distribuição ampla.
Segundo informações divulgadas sobre o sistema, a distribuição limitada pode atender casos como:
- testes pessoais;
- projetos de estudantes;
- aplicativos de hobby;
- pequenos grupos.
O objetivo é evitar que projetos muito pequenos sejam tratados da mesma forma que aplicativos destinados a milhões de usuários.
E quem desenvolve aplicativos profissionalmente?
Para um desenvolvedor profissional, a mudança exige planejamento.
Quem distribui APKs diretamente precisa considerar:
- identidade do desenvolvedor;
- registro do aplicativo;
- assinatura;
- canal de distribuição;
- compatibilidade;
- atualizações.
Isso é particularmente importante para empresas que não utilizam exclusivamente a Play Store.
Isso afeta quem desenvolve sites?
Não diretamente.
Se você cria um site em WordPress, Elementor ou HTML/CSS/JavaScript, nada muda simplesmente porque o projeto é um site.
A mudança está relacionada à distribuição de aplicativos Android.
Porém, se uma empresa possui:
- site;
- aplicativo Android;
- APK próprio;
a parte do aplicativo passa a exigir atenção.
E aplicativos empresariais?
Esse pode ser um dos cenários mais interessantes.
Imagine uma empresa que desenvolveu um aplicativo interno para seus funcionários.
Ela pode não querer disponibilizá-lo publicamente na Play Store.
Nesse caso, a organização precisa avaliar as opções de distribuição e verificação disponíveis para seu caso.
A vantagem é que o sistema não precisa necessariamente transformar todo aplicativo interno em um produto público.
Existem mecanismos específicos para diferentes modelos de distribuição.
O Android está ficando parecido com o iPhone?
Essa comparação é inevitável.
Durante muitos anos, uma das maiores diferenças entre Android e iOS foi justamente o nível de abertura para instalação de aplicativos.
O Android sempre permitiu mais liberdade.
Com a verificação de desenvolvedores, algumas pessoas enxergam uma aproximação entre os modelos.
Mas ainda existe uma diferença importante:
o Android continua permitindo formas de distribuição fora da Play Store.
O que está mudando é o nível de controle e identificação associado a essas distribuições.
Por que isso preocupa a comunidade Android?
A discussão não é apenas técnica.
Existe uma questão filosófica:
quem deve controlar o software instalado no seu celular?
De um lado:
Google: mais verificação significa maior segurança.
Do outro:
comunidade: mais controle pode reduzir a liberdade do usuário.
Esse debate ficou ainda mais forte porque desenvolvedores independentes, projetos de código aberto e lojas alternativas também utilizam o sideloading.
Segurança versus liberdade
Esse é o verdadeiro conflito.
Imagine duas situações.
Situação A
Um usuário recebe um APK de um criminoso e instala um malware.
Maior proteção é positiva.
Situação B
Um desenvolvedor independente distribui um aplicativo legítimo de código aberto.
Maior restrição pode ser inconveniente.
O desafio é criar uma política que consiga diferenciar os dois cenários sem impedir completamente nenhum deles.
O Google diz que a maioria dos usuários não será afetada
Esse ponto é importante.
Segundo o Google, a grande maioria das instalações continuará funcionando normalmente porque a maioria dos aplicativos já distribuídos pelas principais lojas está sendo registrada ou já está associada a desenvolvedores verificados.
Portanto, se você:
- abre a Play Store;
- procura um aplicativo;
- instala;
- atualiza;
provavelmente não perceberá uma grande diferença.
Quem realmente deve prestar atenção?
Principalmente quatro grupos.
1. Usuários que instalam APKs
Se você costuma baixar aplicativos manualmente, precisa conhecer as novas regras.
2. Desenvolvedores independentes
Quem distribui aplicativos fora da Play Store precisa verificar sua situação.
3. Empresas
Organizações que possuem aplicativos internos precisam revisar sua estratégia de distribuição.
4. Usuários de lojas alternativas
Quem utiliza marketplaces fora da Play Store também deve acompanhar a evolução da política.
E aplicativos de código aberto?
Essa é uma das áreas que merece maior atenção.
Projetos open source frequentemente distribuem aplicativos por:
- GitHub;
- F-Droid;
- sites próprios;
- repositórios independentes.
Esses projetos não são necessariamente maliciosos.
Mas o novo sistema precisa diferenciar:
“não verificado”
de
“malicioso”.
Essa distinção é fundamental.
Um aplicativo não verificado não é automaticamente um vírus.
APK não verificado significa aplicativo perigoso?
Não.
Essa é uma conclusão que você deve evitar.
“Não verificado” significa que o desenvolvedor não passou pelo mecanismo de verificação exigido naquele contexto.
Isso não prova, por si só, que o aplicativo contém malware.
Ao mesmo tempo, a ausência de verificação significa que o usuário deve ter mais cuidado.
É semelhante a receber um arquivo executável de alguém que você não conhece.
Como saber se um APK é confiável?
Não existe um método infalível, mas algumas práticas reduzem bastante o risco.
Baixe do site oficial
Se o desenvolvedor possui um site oficial, prefira esse endereço.
Confira o desenvolvedor
Verifique nome, empresa e histórico.
Evite links enviados por desconhecidos
Principalmente em mensagens de urgência.
Não desative proteções sem entender o motivo
Se o sistema apresenta um alerta, leia.
Mantenha o Android atualizado
Atualizações corrigem vulnerabilidades.
Use o Google Play Protect
Ele adiciona outra camada de análise.
Golpistas podem usar engenharia social
Esse talvez seja o maior risco.
Um criminoso não precisa necessariamente invadir seu celular.
Pode convencer você a instalar o aplicativo.
Por exemplo:
“Clique aqui para receber sua encomenda.”
“Instale este aplicativo para liberar sua conta.”
“Seu banco precisa atualizar o sistema.”
“Seu celular foi infectado. Baixe esta ferramenta.”
Esse tipo de golpe explora comportamento humano.
E quanto mais sofisticada fica a tecnologia, mais convincente pode ser a abordagem.
A IA piora esse problema?
Pode.
Ferramentas de Inteligência Artificial permitem criar:
- textos convincentes;
- mensagens personalizadas;
- vozes sintéticas;
- páginas falsas;
- imagens;
- vídeos.
Isso aumenta o potencial da engenharia social.
Por isso, segurança moderna não depende apenas de antivírus.
Depende também de educação digital.
O Android já utiliza IA para segurança
Sim.
O Google vem incorporando recursos baseados em IA à segurança do Android.
Em janeiro de 2026, a empresa anunciou que determinados recursos antirroubo passaram a ser ativados por padrão em novos dispositivos Android no Brasil, incluindo detecção de roubo baseada em IA no dispositivo e bloqueio remoto.
Isso mostra uma tendência interessante:
IA está sendo usada tanto para criar ataques quanto para tentar detectá-los.
Verificação de desenvolvedor é uma espécie de identidade digital
Podemos entender o novo sistema dessa maneira.
Imagine que antes fosse possível entrar em uma loja usando apenas um apelido.
Agora, para vender determinados produtos, é necessário apresentar documentos.
O objetivo não é impedir a existência da loja.
É dificultar que alguém entre, cometa um crime e desapareça imediatamente.
No ambiente digital, a lógica é parecida.
O que acontece com aplicativos já instalados?
A política tem mecanismos diferentes dependendo da origem do aplicativo e do canal utilizado.
Aplicativos legítimos já instalados não simplesmente desaparecem do aparelho da noite para o dia.
Mas futuras instalações e atualizações podem ser afetadas caso o aplicativo esteja associado a um desenvolvedor não registrado dentro das regras aplicáveis.
Por isso, desenvolvedores precisam fazer a transição.
E se eu receber um APK pelo WhatsApp?
Tenha cuidado.
O fato de um arquivo ter sido enviado por alguém conhecido não significa automaticamente que seja seguro.
A conta da pessoa pode ter sido comprometida.
Ou ela pode ter sido enganada.
Antes de instalar:
- descubra de onde veio;
- confirme quem desenvolveu;
- procure o site oficial;
- verifique a assinatura e a origem;
- avalie se realmente precisa daquele aplicativo.
E APK baixado pelo Telegram?
A mesma recomendação vale.
Telegram, WhatsApp, e-mail ou qualquer outro canal não transforma automaticamente um APK em confiável.
O importante é:
origem + desenvolvedor + integridade + necessidade.
E aplicativos modificados?
Aplicativos modificados, conhecidos como “mods”, merecem atenção especial.
Eles podem alterar:
- assinatura;
- código;
- permissões;
- componentes;
- comportamento.
Mesmo que o aplicativo original seja confiável, uma versão modificada pode não ser.
Além disso, alguns serviços podem detectar alterações na assinatura e considerar o pacote diferente do aplicativo oficial.
O que muda para lojas alternativas?
Lojas alternativas terão que se adaptar à nova arquitetura de verificação.
Algumas já aparecem entre os parceiros da primeira fase.
Isso significa que o Android não está simplesmente dizendo:
“Use somente a Play Store.”
O modelo busca ampliar a verificação também para outras lojas participantes.
Por que incluir Samsung, Xiaomi, Vivo e outras lojas?
Porque milhões de usuários utilizam essas lojas.
Se o objetivo é melhorar a segurança do ecossistema Android, limitar a proteção à Play Store deixaria uma parcela importante do mercado de fora.
Por isso, a primeira fase inclui várias lojas de fabricantes.
A mudança será mundial?
Sim, mas em etapas.
O Google informou que a primeira fase começou em quatro países:
- Brasil;
- Indonésia;
- Singapura;
- Tailândia.
A empresa planeja uma expansão global em 2027 para aplicativos em dispositivos Android certificados.
Isso transforma o Brasil em um dos primeiros mercados a experimentar o novo sistema em escala.
Por que o Brasil foi escolhido?
O Google não apresentou o Brasil simplesmente como um mercado qualquer.
O país possui uma enorme base de usuários Android.
Além disso, a empresa vem realizando diversos projetos relacionados a segurança digital e IA no mercado brasileiro.
Em 2025, por exemplo, o Google anunciou novas proteções antirroubo especificamente começando pelo Brasil.
O que muda para quem compra celular novo?
Para a maioria das pessoas:
quase nada no uso cotidiano.
Você continuará:
- instalando aplicativos pela Play Store;
- recebendo atualizações;
- usando WhatsApp;
- usando bancos;
- instalando jogos.
A diferença aparece quando você decide sair do caminho convencional.
E para quem gosta de personalizar o Android?
A situação merece atenção.
Usuários avançados costumam utilizar:
- ROMs;
- aplicativos modificados;
- ferramentas de desenvolvimento;
- APKs independentes;
- repositórios alternativos.
Essas pessoas provavelmente sentirão mais os efeitos das novas proteções.
O Android continuará sendo uma plataforma aberta em vários aspectos, mas a instalação de software fora dos canais verificados ficará mais controlada.
O que é o Advanced Flow?
É o mecanismo criado para permitir que usuários avançados continuem instalando aplicativos de desenvolvedores não verificados, mas com etapas adicionais.
O processo foi desenhado para:
- exigir confirmação;
- dificultar coerção;
- aumentar a conscientização sobre o risco;
- reduzir instalações impulsivas.
Segundo informações divulgadas sobre o mecanismo, existe uma etapa de espera de 24 horas em determinadas situações.
Por que existe uma espera?
Porque golpes acontecem em tempo real.
Imagine:
golpista liga → vítima abre o aplicativo → golpista orienta a instalação.
Se o sistema disser:
“Você precisa esperar 24 horas.”
o criminoso perde uma parte importante da oportunidade.
A vítima pode desligar o telefone.
Conversar com alguém.
Consultar o banco.
Perceber que está sendo enganada.
É uma barreira comportamental, não apenas técnica.
Isso pode ajudar idosos contra golpes?
Potencialmente, sim.
Pessoas menos familiarizadas com tecnologia podem ser mais suscetíveis a instruções falsas.
Um mecanismo que interrompe uma instalação urgente pode criar uma oportunidade para a vítima repensar a ação.
Mas nenhuma tecnologia substitui educação e orientação.
A nova regra protege 100% contra malware?
Não.
Nenhum sistema oferece proteção absoluta.
Um aplicativo desenvolvido por uma pessoa verificada ainda pode:
- conter vulnerabilidades;
- ser comprometido;
- sofrer atualização maliciosa;
- abusar de permissões.
A verificação melhora a rastreabilidade.
Não transforma o aplicativo automaticamente em seguro.
Verificação de identidade e análise de malware são coisas diferentes
Esse ponto é essencial.
Verificação do desenvolvedor responde:
“Quem está distribuindo este aplicativo?”
Análise de segurança tenta responder:
“O que este aplicativo faz?”
São camadas diferentes.
Uma estratégia de segurança madura precisa das duas.
O Google está criando um “cercado” para o Android?
Essa é uma interpretação possível, mas precisa ser feita com cuidado.
O Android ainda permite distribuição fora da Play Store.
Porém, o Google está aumentando a quantidade de controles em torno dessa distribuição.
Isso aproxima o sistema de um modelo mais controlado.
A diferença é que o Android continua oferecendo caminhos para usuários avançados e desenvolvedores independentes.
A discussão está longe de terminar
A mudança já começou no Brasil, mas o debate continuará.
As principais questões serão:
- quanto controle é aceitável;
- como proteger desenvolvedores independentes;
- como manter o open source;
- como impedir abusos;
- como evitar concentração de poder;
- como proteger usuários.
É uma discussão que vai além do Android.
É uma discussão sobre:
quem controla a instalação de software nos dispositivos que pertencem aos usuários.
O que você deve fazer agora?
Se você é um usuário comum:
1. Continue usando lojas confiáveis
A Play Store continua sendo a opção mais simples.
2. Evite APKs enviados por desconhecidos
Especialmente quando acompanhados de mensagens urgentes.
3. Mantenha o sistema atualizado
Atualizações de segurança são fundamentais.
4. Não ignore alertas
Se o Android informar que um aplicativo não é verificado, pare e investigue.
5. Não instale aplicativos bancários fora dos canais oficiais
Esse cuidado é especialmente importante.
Se você é desenvolvedor
Faça um checklist:
- verificar sua conta;
- identificar os aplicativos distribuídos;
- confirmar os canais utilizados;
- registrar os aplicativos quando necessário;
- verificar a assinatura dos APKs;
- documentar o processo de atualização;
- informar usuários sobre mudanças;
- evitar distribuição por links obscuros.
Se você distribui aplicativos por site próprio
Esse é um dos casos que merece mais atenção.
Se o seu site oferece um botão:
“Baixar APK”
você deve acompanhar a implementação da verificação.
O usuário pode continuar conseguindo instalar seu aplicativo, mas poderá encontrar novas etapas caso o desenvolvedor não esteja registrado conforme as regras aplicáveis.
Para empresas, isso pode exigir ajustes na documentação e no processo de distribuição.
O futuro do Android será menos aberto?
Provavelmente haverá menos liberdade sem fricção.
Essa é uma diferença importante.
O usuário continuará tendo opções.
Mas determinadas opções poderão exigir:
- mais conhecimento;
- mais confirmações;
- identidade;
- espera;
- configurações adicionais.
Em troca, o Google espera reduzir golpes e malware.
Android 2026: segurança ou perda de liberdade?
A resposta depende de como você utiliza o sistema.
Para alguém que baixa apenas aplicativos da Play Store:
mais segurança, pouca mudança.
Para um desenvolvedor independente:
mais burocracia, mas também mais rastreabilidade.
Para um usuário avançado:
mais etapas para instalar software não verificado.
Para criminosos:
mais dificuldade para distribuir aplicativos anonimamente.
Esse equilíbrio é justamente o ponto central da mudança.
O que podemos esperar para 2027?
A tendência é de expansão.
O Google informou que a proteção deverá avançar globalmente em 2027.
Isso significa que desenvolvedores que hoje ainda não precisam se preocupar diretamente com o sistema devem começar a considerar a mudança.
O que começa no Brasil pode se tornar o novo padrão mundial do Android.
Android e segurança digital estão mudando juntos
Essa mudança acontece em um momento em que os ataques também estão ficando mais sofisticados.
Golpes já utilizam:
- IA generativa;
- deepfakes;
- engenharia social;
- aplicativos falsos;
- páginas fraudulentas;
- mensagens personalizadas.
Por isso, a segurança dos smartphones está deixando de depender exclusivamente de antivírus.
Ela está se tornando uma combinação de:
hardware + sistema operacional + IA + identidade + comportamento do usuário.
A grande mudança não está no celular, mas na confiança
Talvez essa seja a melhor maneira de resumir o novo sistema.
O Android está tentando responder a uma pergunta:
“Podemos confiar em quem criou este aplicativo?”
Durante muito tempo, a resposta dependia principalmente da loja utilizada.
Agora, a identidade do desenvolvedor também ganha importância.
Isso cria uma nova camada de confiança na distribuição de software.
Android Developer Verification em 10 pontos
1. A nova proteção começou no Brasil em 30 de setembro de 2026.
2. Brasil, Indonésia, Singapura e Tailândia foram os primeiros mercados.
3. A primeira fase envolve aparelhos Android certificados.
4. Google Play e várias lojas de fabricantes participam da primeira etapa.
5. Desenvolvedores precisam verificar sua identidade em determinados modelos de distribuição.
6. Aplicativos não verificados podem encontrar novas barreiras de instalação.
7. O sideloading não desapareceu.
8. Usuários avançados continuam tendo mecanismos para instalar aplicativos não verificados.
9. O Google planeja expansão global em 2027.
10. A principal justificativa é aumentar a segurança contra malware e golpes.
FAQ
O que é Android Developer Verification?
É o sistema do Google criado para verificar a identidade de desenvolvedores e associá-los aos aplicativos Android que distribuem.
A verificação já começou no Brasil?
Sim. A primeira fase de proteção começou em 30 de setembro de 2026 no Brasil, Indonésia, Singapura e Tailândia.
Não vou mais poder instalar APK?
Não. O sideloading continua existindo, mas aplicativos de desenvolvedores não verificados podem encontrar novas barreiras e exigir procedimentos adicionais.
APK não verificado é vírus?
Não. “Não verificado” significa que o desenvolvedor não está registrado ou verificado dentro do sistema aplicável. Isso não prova automaticamente que o aplicativo seja malicioso.
A Play Store será afetada?
Para a maioria dos usuários, a experiência deve permanecer praticamente igual. A principal mudança está relacionada a aplicativos e desenvolvedores que não estejam registrados conforme as novas regras.
E quem usa Galaxy Store?
A Samsung Galaxy Store está entre as lojas incluídas na primeira fase das proteções.
Desenvolvedores independentes serão afetados?
Sim. Quem distribui aplicativos fora do Google Play precisa verificar as novas exigências e, quando necessário, utilizar o Android Developer Console para registrar os aplicativos.
O Google vai cobrar para instalar APK?
Não é correto resumir a mudança dessa forma. Existem diferentes modalidades de distribuição, incluindo mecanismos voltados a estudantes e desenvolvedores que precisam distribuir aplicativos para um grupo limitado de dispositivos.
Por que o Google criou essas regras?
Principalmente para aumentar a segurança do ecossistema Android, dificultando que criminosos distribuam aplicativos maliciosos utilizando identidades anônimas ou descartáveis.
O que é sideloading?
É a instalação de aplicativos Android por fontes diferentes da loja oficial, como um APK baixado diretamente de um site.
O que é o Advanced Flow?
É um processo destinado a permitir que usuários avançados continuem instalando determinados aplicativos de desenvolvedores não verificados, adicionando confirmações e outras barreiras de segurança.
Quando as novas regras chegarão ao restante do mundo?
O Google informou que pretende ampliar as proteções globalmente em 2027.
Conclusão
A mudança na instalação de aplicativos Android no Brasil não significa o fim dos APKs.
Também não significa que o Android deixou de ser uma plataforma aberta.
O que está acontecendo é mais específico:
o Google está criando uma camada de identidade e verificação para quem distribui aplicativos.
Para a maioria dos usuários, isso provavelmente passará quase despercebido.
Quem utiliza exclusivamente a Play Store continuará instalando aplicativos normalmente.
Mas para quem gosta de experimentar APKs, utiliza lojas alternativas ou trabalha com desenvolvimento Android, a mudança é significativa.
A partir de 30 de setembro de 2026, o Brasil passou a fazer parte do primeiro grupo de países onde as novas proteções começaram a ser aplicadas.
E existe uma razão para prestar atenção nisso.
A próxima etapa está prevista para 2027, quando o sistema deverá avançar para outros mercados.
O debate, portanto, não é apenas sobre instalar aplicativos.
É sobre encontrar o equilíbrio entre:
segurança, liberdade, privacidade e controle.
Para o usuário comum, a melhor estratégia é simples:
mantenha o Android atualizado, prefira fontes confiáveis e nunca instale um APK porque alguém está pressionando você a fazê-lo.
Para desenvolvedores, a recomendação é ainda mais direta:
comece a se adaptar agora.
A distribuição de software para Android está entrando em uma nova fase — e o Brasil foi um dos primeiros mercados a sentir essa mudança.